你好,我是吡罗。
今天让 AI 迁移托管在自己服务器上的 gitea 仓库,在收尾的时候让 AI 对服务器做一次安全扫描,在这个过程中发现这台服务器一直在被爆破。
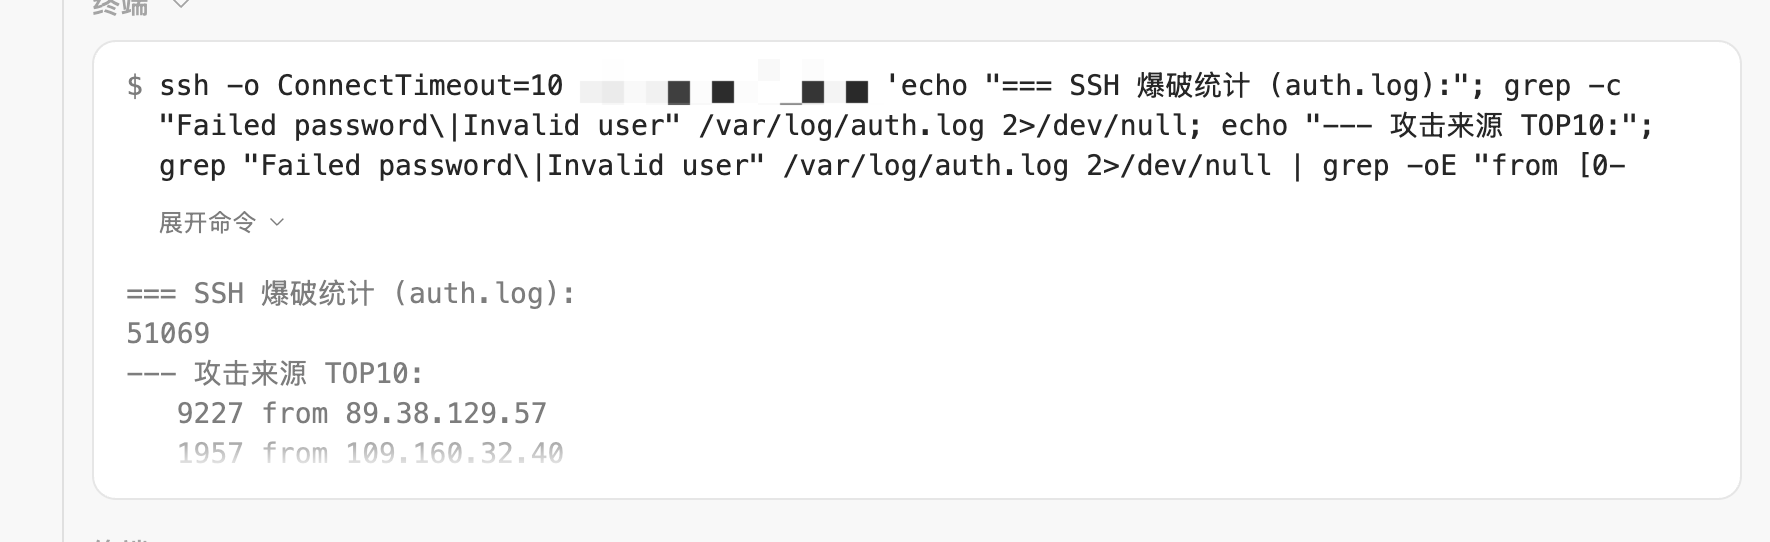
于是让 AI 进行了一次安全加固,给出的建议是使用fail2ban封禁爆破 IP,刚加上策略,就已经有 IP 被封禁了。
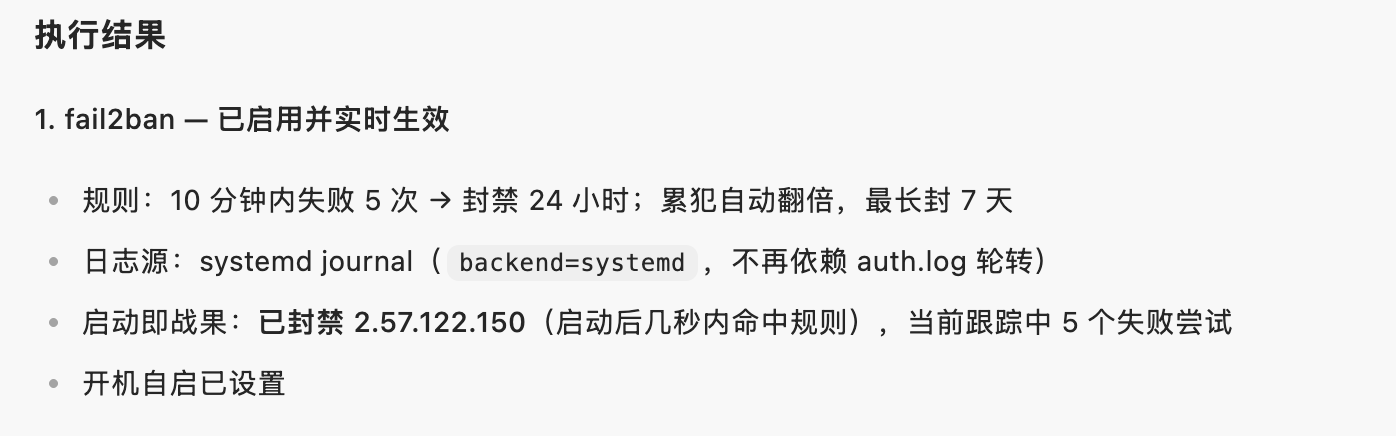
fail2ban的工作原理:
- 监控日志:持续监视日志文件(如 /var/log/auth.log、/var/log/nginx/error.log)
- 匹配失败记录:用正则表达式(filter)识别认证失败、扫描等行为,比如「某 IP 密码错误」
- 触发阈值就封禁:某 IP 在 findtime 秒内失败超过 maxretry 次,就调用防火墙规则(iptables / nftables / firewalld)封禁该 IP bantime 秒
- 到期自动解封
评论